Un análisis de código público recopilado de GitHub reveló que 543.699 credenciales únicas seguían autenticando ante sus respectivos servicios, lo que representa un riesgo de seguridad persistente. El hallazgo, basado en el conjunto de datos The Stack v3, incluye claves con acceso a servicios como Gemini, conexiones a bases de datos y credenciales de diversos proveedores.
Un análisis de 58.470 millones de archivos
The Stack v3 agrupa código fuente disponible públicamente en GitHub, con un total de 224,6 millones de repositorios y 58.470 millones de archivos. Investigadores de Truffle Security examinaron este material en busca de secretos expuestos y verificaron que las credenciales encontradas seguían funcionando, no solo que parecían claves.
El código analizado tenía más de un año de antigüedad, con una exposición mediana de las credenciales superior a los dos años. Uno de los secretos activos había sido subido hacía más de 16 años, lo que demuestra que algunos riesgos pueden permanecer sin resolverse durante largos períodos.
El informe de Truffle Security también destacó que la densidad de secretos expuestos por cada millón de archivos ha aumentado de manera sostenida desde 2010, en paralelo con el crecimiento del código publicado. Por ejemplo, se compararon 450 millones de archivos modificados en 2014 con 10.400 millones en 2024, una cifra 23 veces mayor.
Gemini lidera las credenciales más expuestas
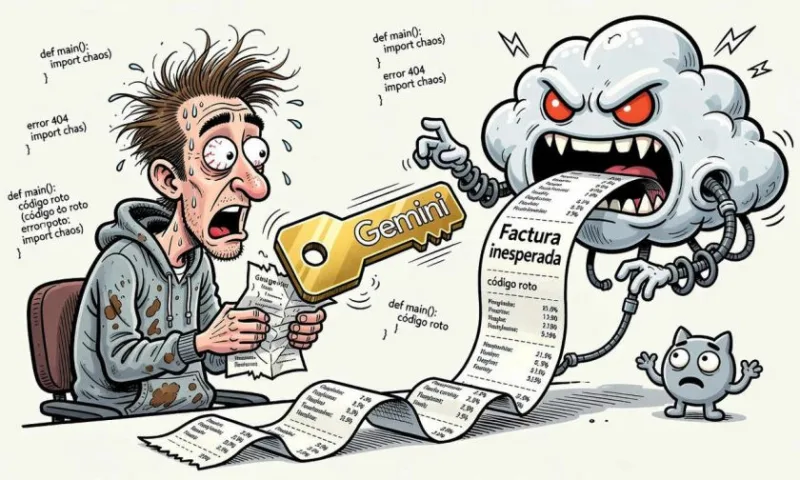
Las credenciales de Google Cloud con acceso a Bitcoin y a Gemini fueron las más frecuentes, con 69.041 claves activas. Estas claves están vinculadas a un endpoint de modelo y son facturables: si alguien no autorizado las utiliza, el titular de la cuenta podría enfrentar cargos inesperados.
Los investigadores excluyeron del recuento más de tres millones de claves de API de Google consideradas no sensibles, como las de Maps y Firebase, ya que no constituyen secretos por sí mismas. La fecha mediana de filtración de las claves activas de Gemini fue febrero de 2025.
Truffle Security advirtió que «una clave filtrada que sigue autenticando es acceso», lo que significa que, en el caso de credenciales facturables, un descuido en la programación puede convertirse en un problema de seguridad y costos.
Accesos a bases de datos y otros servicios
Tras las claves de Gemini, las cadenas de conexión a bases de datos MongoDB fueron las más numerosas, con 51.067 credenciales activas. Estas cadenas pueden contener los datos necesarios para que una aplicación se comunique con una base de datos y, dependiendo de los permisos, permitir operaciones como leer, copiar, editar o eliminar información.
El análisis también encontró 11.465 cadenas de conexión a PostgreSQL, 1.806 a MySQL, 9.189 claves de SendGrid, 6.819 de AWS, 260 tokens de GitHub y miles de otras credenciales activas. Cada tipo de clave representa riesgos distintos, desde el uso de servicios en la nube hasta el acceso a datos almacenados.
Protecciones de GitHub no cubren todos los secretos
GitHub ofrece una protección de envío que analiza el código en busca de credenciales y puede bloquear su publicación. Sin embargo, según el análisis, el 51,8% de las credenciales expuestas pertenece a tipos que esta protección no bloquea por defecto, como cadenas de conexión, claves de API de Google y claves privadas.
Un desafío técnico es que las claves sensibles de Gemini y las no sensibles de Google Maps comparten el prefijo «AIzaSy», lo que dificulta que GitHub las distinga automáticamente. Aunque la protección cubre más de 200 tipos de tokens de más de 180 proveedores, el informe subraya que el bloqueo automático no es universal.
El hallazgo refuerza la importancia de evitar credenciales incrustadas en el código, retirar las expuestas y revisar los permisos asociados cuando una clave pudo ser accesible públicamente.