Microsoft Paint, una herramienta históricamente asociada con tareas simples, quedó en el centro de una alerta de seguridad tras detectarse una falla que puede dejar equipos con Windows 11 expuestos a ataques remotos.
La vulnerabilidad está identificada como CVE-2026-83844 y, según Neowin, consiste en una lectura fuera de los límites que abriría la puerta a la ejecución de código malicioso a través de la red.
El riesgo no parece trivial: un atacante podría preparar una imagen para que, al abrirla con Paint, se active una conexión que permita correr código en el dispositivo afectado.
El fallo ya tiene corrección, pero no llega a todos
Neowin señala que Microsoft ya implementó un parche en Paint, disponible desde la versión 11.2605.91.0. Sin embargo, la actualización todavía no habría alcanzado a todos los usuarios.
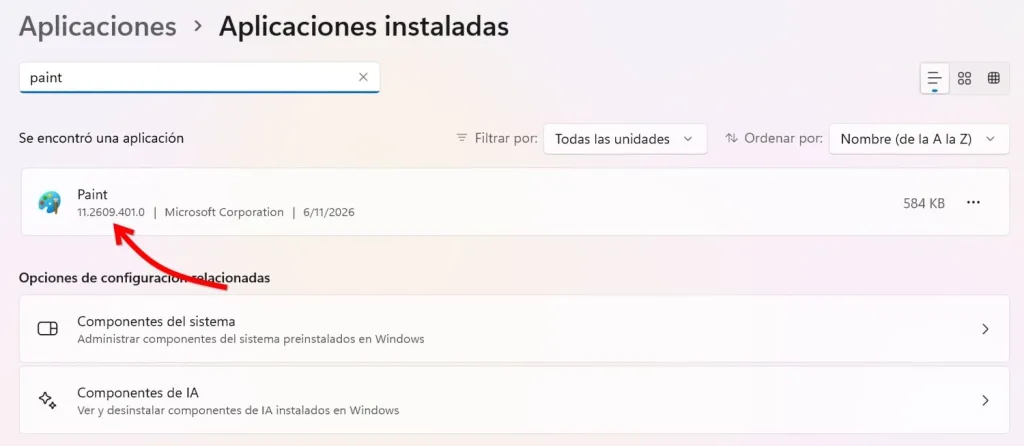
Quienes usan Windows 11 pueden revisar la versión instalada desde Configuración > Aplicaciones > Aplicaciones instaladas. La publicación menciona que muchos equipos seguían en 11.2605.81.0, la edición afectada por el bug.
La actualización se instala de forma automática en algunos equipos
El texto también indica que, al intentar actualizar Paint desde la tienda de aplicaciones de Microsoft, el proceso se completó de forma automática en segundos. En ese caso, el programa pasó de 11.2605.81.0 a 11.2609.401.0, versión que ya incluye la corrección.
Aun así, el comportamiento no sería igual para todos los usuarios, por lo que la recomendación es revisar con frecuencia si la actualización ya está disponible en cada equipo.
Claves
- —La falla está identificada como CVE-2026-83844.
- —El problema consiste en una lectura fuera de los límites que permitiría ejecutar código malicioso.
- —El parche está disponible desde la versión 11.2605.91.0.
- —La versión 11.2605.81.0 figura como afectada por el fallo.