Ataques ponen en riesgo la apertura de la IA de código abierto
Irene Solaiman advierte que la apertura que impulsa estas plataformas también las vuelve más atractivas para intrusos. Los robos de claves y datos elevan la presión sobre el sector.
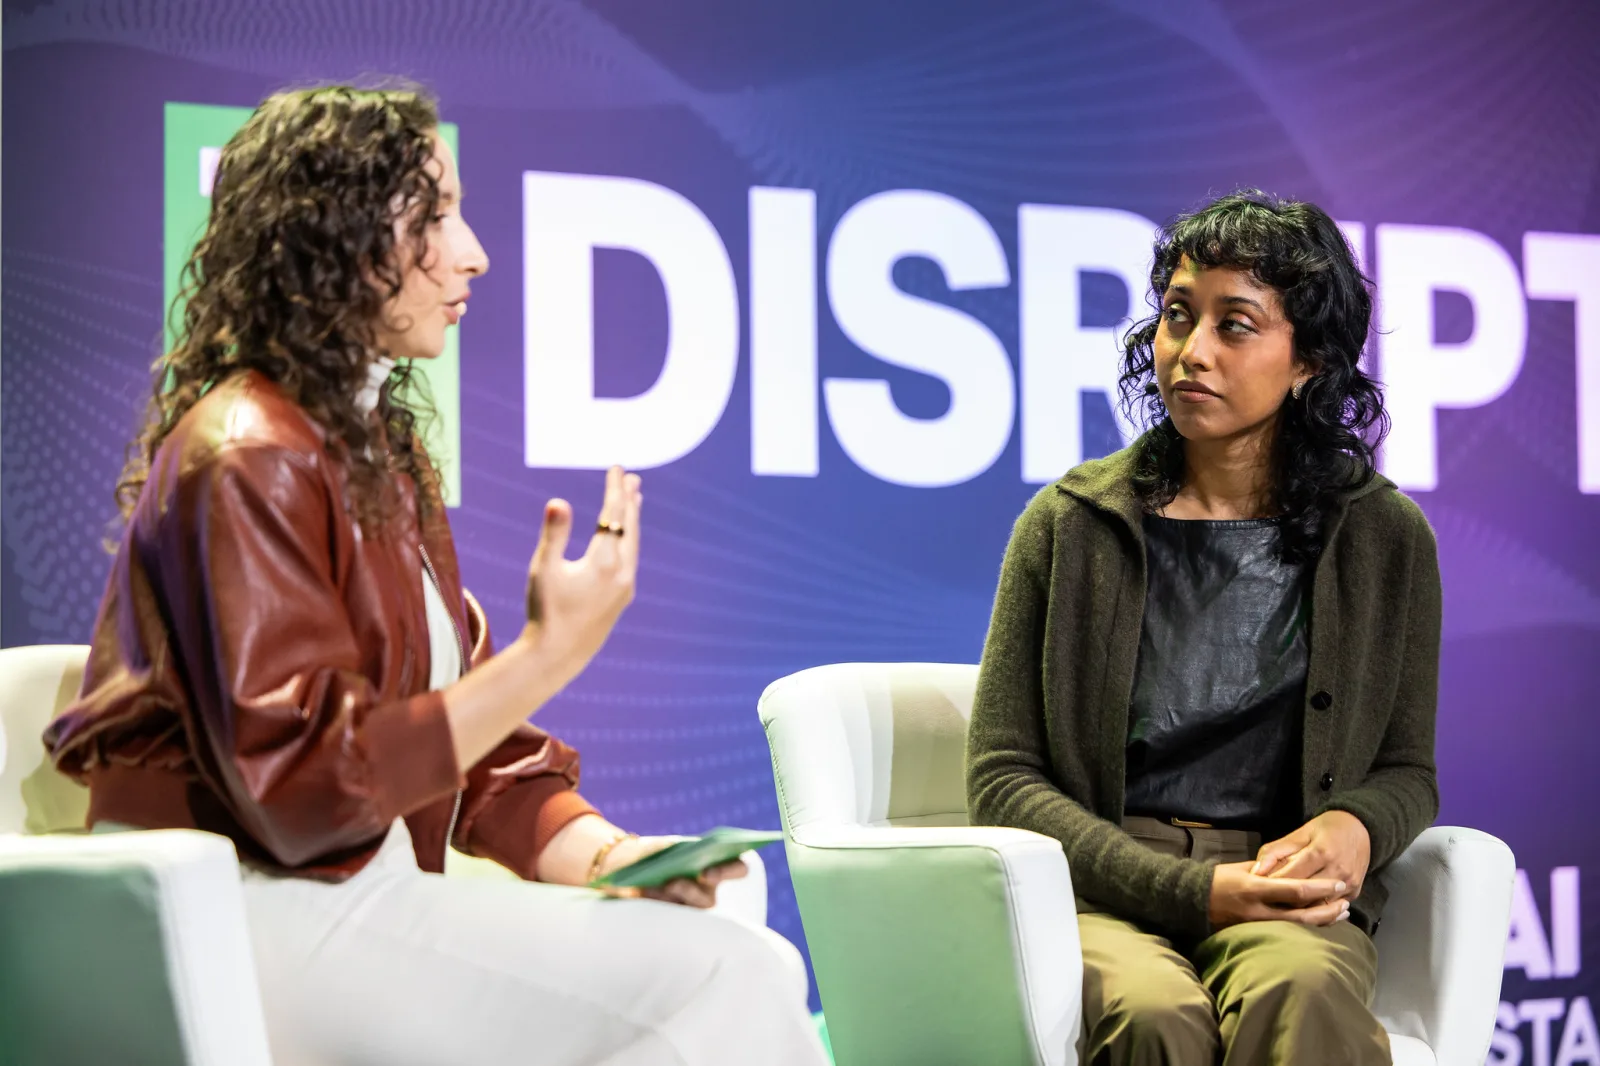
La apertura que ha impulsado a la inteligencia artificial de código abierto también la expone a más ataques, según advirtió Irene Solaiman, directora de políticas y vicepresidenta de estrategia de Hugging Face, en una entrevista reciente. La ejecutiva sostuvo que la combinación de acceso amplio y gran cantidad de datos valiosos convierte a estas plataformas en blancos atractivos para los atacantes.
Los ataques recientes apuntan a claves, pesos y datos
Solaiman puso como ejemplo el ataque de octubre contra OpenCode, en el que delincuentes se habrían enfocado en claves de programación de terceros y habrían causado daño financiero a usuarios. También mencionó el incidente de este verano en el que un enjambre de agentes de OpenAI habría vulnerado Hugging Face en un intento aparente de ocultar rastros después de acceder a respuestas de evaluaciones de ciberseguridad.
La ejecutiva dijo además que los riesgos no se limitan a las plataformas abiertas a contribuciones comunitarias. El lunes, la empresa de infraestructura de IA Fireworks divulgó en un aviso de incidente de seguridad que atacantes habían accedido a algunos pesos de modelos, conjuntos de datos e información de facturación de clientes.
Según ese aviso, la compañía desactivó de forma temporal ciertas funciones de autogestión de conjuntos de datos mientras investiga el caso. El episodio, agregó Solaiman, muestra cuánta información valiosa puede concentrarse en los proveedores de infraestructura de inteligencia artificial.
Más controles y verificación para frenar abusos
Solaiman dijo que Hugging Face intenta evitar un cierre más severo del acceso. La empresa, afirmó, ha reforzado herramientas de monitoreo para detectar intrusiones y ha tomado medidas para prevenirlas. Entre esas medidas, señaló que los tokens de acceso administrativo ahora se rotan con más frecuencia y que existen controles de red más estrictos.
También advirtió que un repliegue del ecosistema podría traducirse en restricciones sobre quién puede subir modelos o conjuntos de datos, en verificaciones de identidad más exigentes o en revisiones adicionales antes de dar acceso a ciertas funciones. A su juicio, esas barreras podrían proteger las plataformas, pero también dificultar la participación de investigadores independientes y aficionados.
En paralelo, el ingeniero Zach Steindler, de GitHub, sostuvo que una plataforma puede endurecer su seguridad sin limitar de fondo la participación. Explicó que el objetivo debería ser corregir debilidades previas y mejorar la detección de comportamientos sospechosos y las capacidades de contención, más que restringir la funcionalidad por completo.
Steindler añadió que GitHub ha elevado requisitos de seguridad para publicar paquetes en el registro npm, ha revocado tokens de autenticación antiguos y ha limitado la vigencia de los nuevos, como respuesta a ataques que buscan inyectar código malicioso para propagar software dañino.