Operación de infiltración mediante granjas de laptops
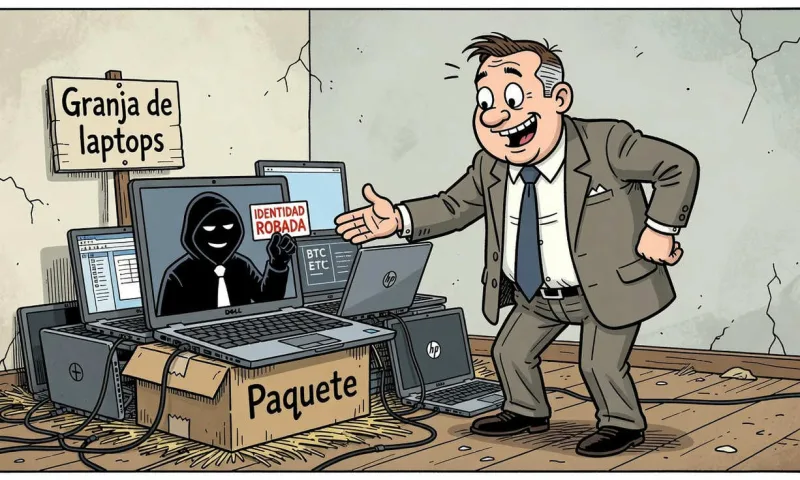
El Departamento de Justicia de Estados Unidos informó sobre la desarticulación de una red de trabajadores informáticos vinculados al régimen de Corea del Norte, quienes lograron infiltrarse en al menos 70 empresas estadounidenses. La operación, que habría generado cerca de 3 millones de dólares en fondos ilícitos, utilizaba identidades robadas de ciudadanos locales para obtener empleos remotos y acceder a sistemas corporativos sensibles.
La investigación reveló que los operadores utilizaban domicilios en Texas, denominados por las autoridades como granjas de laptops, para alojar equipos enviados por las propias compañías víctimas. Esto permitía a los presuntos espías conectarse de forma remota, evadiendo las restricciones geográficas y de seguridad. Según los fiscales, al menos dos facilitadores locales fueron arrestados por colaborar en el mantenimiento de esta infraestructura.
Riesgos para la seguridad corporativa
Aunque el Departamento de Justicia no reveló los nombres de las organizaciones afectadas, precisó que las intrusiones impactaron a empresas de sectores como salud, ciberseguridad, manufactura y comunicaciones, distribuidas en Ohio, el Distrito de Columbia y otros 15 estados. Los atacantes empleaban perfiles falsificados en redes sociales y correos electrónicos convincentes para superar los procesos de contratación.
El FBI ha clasificado esta modalidad como una amenaza crítica para la seguridad nacional, señalando que los trabajadores no solo buscan ingresos salariales, sino también el robo de propiedad intelectual y la extorsión de las organizaciones víctimas. Las autoridades estadounidenses vinculan estas actividades con el financiamiento del programa de armas nucleares del régimen norcoreano, sumándose a otras operaciones ilícitas detectadas previamente en el ámbito de los activos digitales.