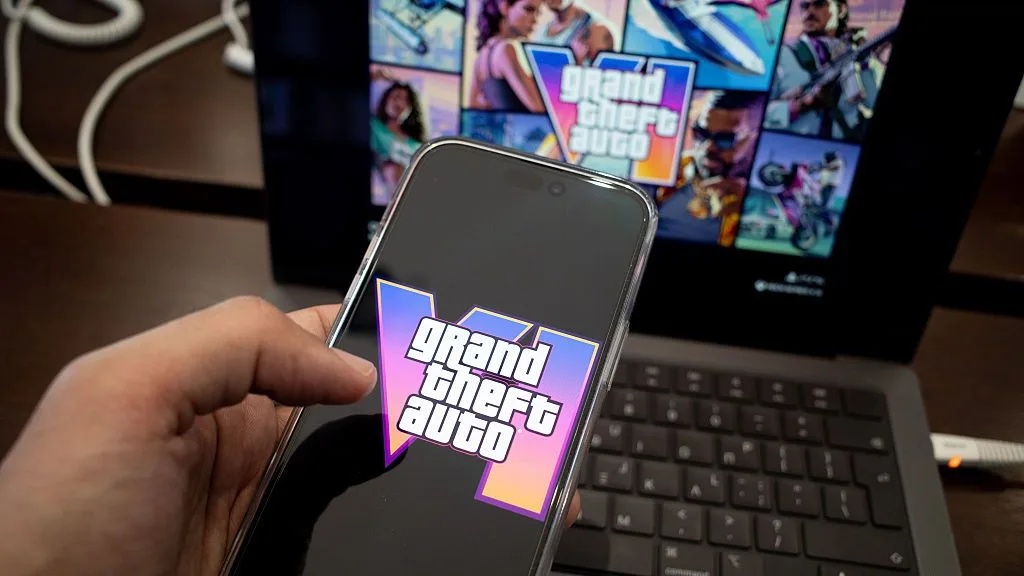
El estreno de Grand Theft Auto 6 este 19 de noviembre abrió la puerta a una ola de estafas digitales. Ciberdelincuentes aprovecharon la expectativa por el juego para difundir correos de phishing y páginas falsas con el fin de robar datos personales y credenciales laborales.
Una investigación de KnowBe4 mostró que los correos de phishing relacionados con videojuegos aumentaron 1,300% frente al promedio mensual registrado entre marzo y agosto de 2026. El alza se detectó en las semanas previas al lanzamiento y se concentró principalmente en Estados Unidos (47%) y Reino Unido (35%), seguidos de Alemania (8%) y Francia (5%).
Promesas falsas y sitios clonados
La empresa explicó que una de las tácticas consistía en enviar mensajes casi vacíos, con apenas un enlace. La idea es esquivar filtros de seguridad que suelen bloquear correos con palabras sospechosas.
Al pulsar, la víctima llega a una página que usa imágenes de Lucia y Jason, protagonistas de GTA 6, algunas generadas con inteligencia artificial. También reproduce los colores neón de Vice City y los logotipos de Rockstar Games para simular una promoción oficial.
En esa página se promete un bono de 4,000 dólares con el código “ROCKSTAR”. Pero al intentar reclamarlo, el usuario termina en sitios fraudulentos de casinos en línea o criptomonedas, donde le piden registrarse, entregar información bancaria o hacer depósitos. El objetivo es obtener contraseñas, datos de tarjetas y dinero.
KnowBe4 indicó además que estas páginas se alojan en graph.org, una herramienta de publicación vinculada a Telegram. Como se trata de un servicio legítimo, los atacantes pueden crear sitios engañosos sin registrar dominios propios y complicar su detección.
La firma también advirtió que los responsables cambian con frecuencia las cuentas emisoras, los asuntos de los correos y los enlaces, de modo que bloquear una dirección no detiene por completo la campaña.
El gancho también llegó al trabajo
Los jugadores no fueron los únicos blancos. KnowBe4 identificó otra campaña dirigida a empleados, en la que GTA 6 servía como anzuelo para intentar obtener las contraseñas de sus cuentas laborales.
En esos mensajes, los delincuentes fingían promociones de beneficios para trabajadores y ofrecían una copia gratuita del videojuego. Para presionar, aseguraban que la oferta solo estaba disponible para los primeros 250 empleados y que vencía en 48 horas.
Los correos también incluían avisos que decían que no se solicitarían datos de pago, una maniobra para que la promoción pareciera más confiable. Según KnowBe4, el 83.2% de los ataques de esta modalidad se concentró durante los fines de semana, cuando muchos empleados revisan sus mensajes con menos atención o desde dispositivos personales.
Otra táctica destacada fue el uso de códigos QR. Algunos estaban creados con caracteres de texto en lugar de imágenes convencionales, lo que buscaba eludir ciertos filtros de seguridad. Al escanearlos, el trabajador pasaba del correo de la empresa a una página abierta en su teléfono personal, donde podía encontrar formularios falsos para capturar sus datos de acceso.
El riesgo no se limita a perder una cuenta de videojuegos o dinero. Si la víctima introduce las credenciales que usa para trabajar, los atacantes podrían entrar a correos, archivos o servicios corporativos.
Cómo reducir el riesgo
Ante este escenario, KnowBe4 recomienda reforzar la seguridad interna y capacitar a los trabajadores para reconocer engaños vinculados con hechos de alta exposición pública, como el lanzamiento de GTA 6.
- Verificar promociones laborales: cualquier oferta de videojuegos, descuentos o regalos debe poder confirmarse en canales internos o con Recursos Humanos.
- Desconfiar de la urgencia: mensajes como “solo para los primeros 250 empleados” o “termina en 48 horas” buscan presionar y evitar que el destinatario compruebe si la oferta es real.
- Revisar los códigos QR: si un correo laboral pide escanear uno con el teléfono personal para reclamar un beneficio, conviene validarlo antes.
- Entrenar al personal: la empresa aconseja simulaciones que incluyan falsos beneficios laborales, descuentos y promociones ligadas a acontecimientos populares.
- Mejorar la detección técnica: las compañías también deben contar con herramientas capaces de revisar códigos QR, incluidos los creados con caracteres de texto.