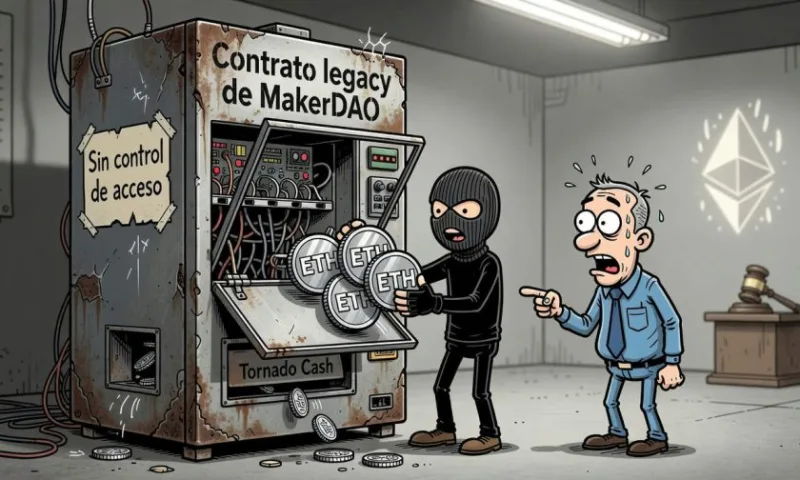
Un contrato antiguo vinculado a las subastas de MakerDAO fue explotado el 6 de octubre de 2026 y permitió retirar 200 ETH, valorados en USD 542.982 al momento del exploit, según un análisis de CertiK.
El caso afectó una infraestructura heredada que ya no forma parte del ecosistema actual de Sky y dejó como saldo una advertencia sobre fondos que todavía pueden quedar en contratos obsoletos.
La falla estaba en una función sin control de acceso
CertiK atribuyó el exploit a la falta de control de acceso en la función 0x8804d1de, dentro del contrato de implementación del keeper. Ese vacío permitió que se activara la función y se retiraran los fondos.
El análisis de CertiK describió el incidente como un problema puntual de un contrato antiguo, no como una falla general de MakerDAO ni como una confirmación de compromiso del sistema actual de Sky.
Los fondos venían de las subastas del Black Thursday
El contrato conservaba cuatro ofertas de 50 ETH cada una, asociadas a las liquidaciones del Black Thursday de marzo de 2020. En conjunto, esas posiciones sumaban los 200 ETH retirados en el exploit.
Según la información difundida, el retiro posterior se hizo a través de Tornado Cash en incrementos de 10 ETH por transacción. El reporte no identificó al atacante ni precisó si hubo una recuperación de los fondos.
CertiK advirtió sobre contratos obsoletos con activos remanentes
La advertencia principal del análisis apunta a que otros contratos antiguos todavía podrían conservar fondos y seguir expuestos si mantienen funciones vulnerables. En este caso, el contrato ya no integraba el ecosistema actual, pero seguía custodiando activos de operaciones previas.
CertiK situó el valor de los 200 ETH en USD 542.982 al momento del exploit, una cifra que coincide con la referencia de más de USD 500.000 mencionada en la difusión del caso.